安全系統監控服務 構建主動防御的數字基石
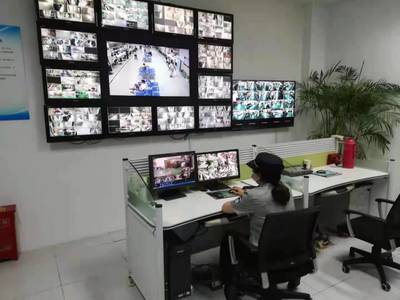
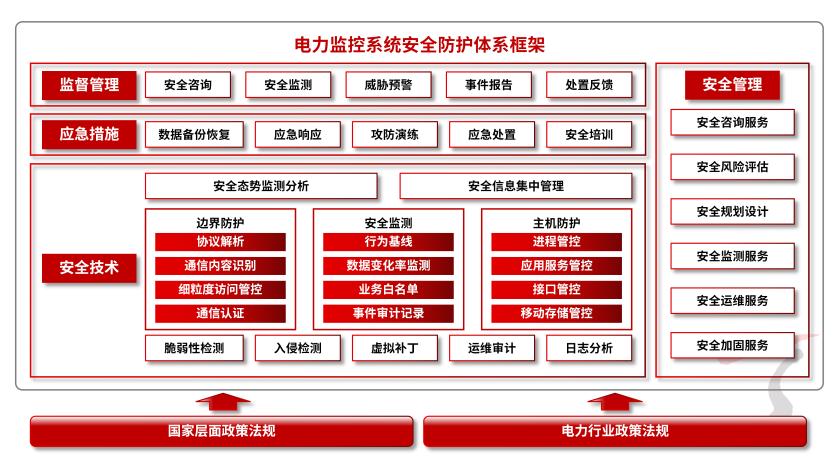
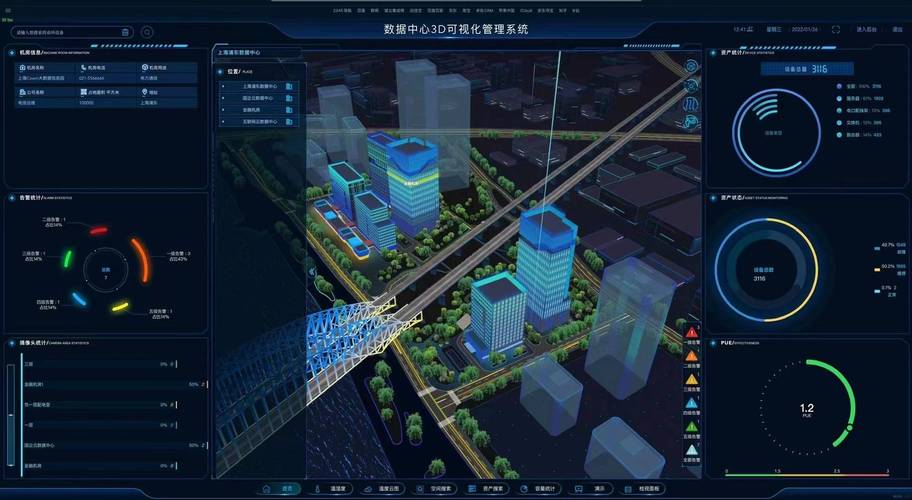
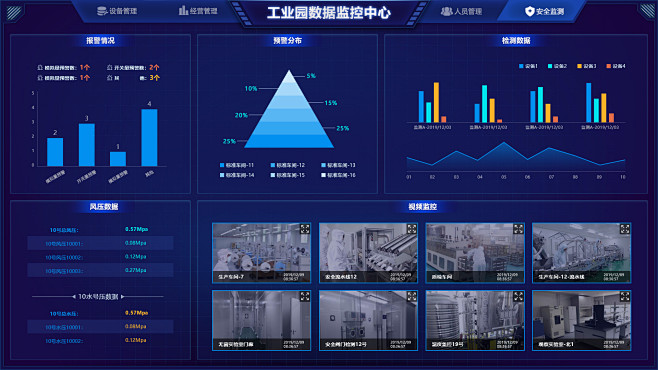
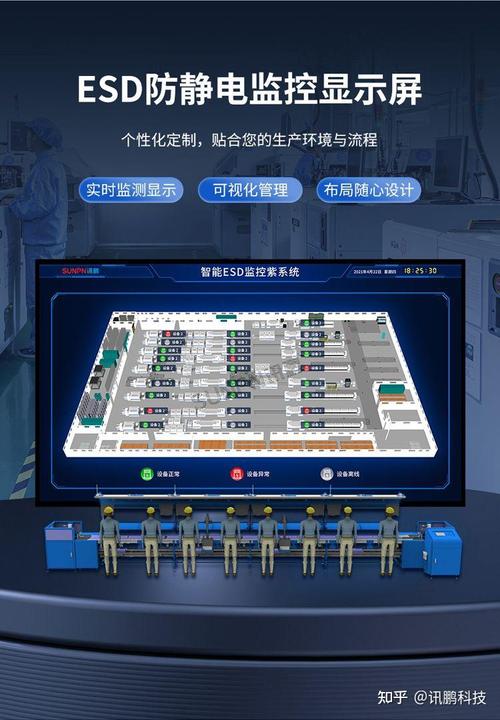
在當今高度互聯的數字時代,安全系統監控服務已成為組織保障信息資產、維護業務連續性的核心防線。它不僅是對抗外部威脅的“眼睛”和“耳朵”,更是實現主動安全防御、快速響應事件的關鍵基礎設施。本文將深入探討安全系統監控服務的內涵、核心價值、典型運作機制以及未來發展趨勢。\n\n一、什么是安全系統監控服務?\n\n安全系統監控服務并非單一的產品,而是一套集成了技術、流程和人員的綜合性服務體系。它利用軟件平臺、傳感器、日志采集工具等,對IT基礎設施、網絡流量、應用系統、物理環境(如機房、辦公區)以及云環境進行7×24小時的持續監視與分析。其核心目標是及時發現異常行為、潛在攻擊、系統故障或違規操作,并觸發告警與響應流程,從而最小化安全風險與業務損失。\n\n二、安全系統監控服務的核心價值\n\n1. 主動發現威脅:突破傳統被動防御的局限,通過實時數據分析與關聯規則,在攻擊造成實質性破壞前識別出異常信號,如異常登錄、惡意軟件通信、數據外泄企圖等。\n2. 保障業務連續性:對關鍵系統與服務的可用性進行監控,快速定位故障根源,有效降低停機時間,確保核心業務穩定運行。\n3. 合規與審計支撐:滿足等保2.0、GDPR、行業監管等對安全日志留存、事件審計與報告的要求,提供可追溯的證據鏈條。\n4. 提升響應效率:標準化告警分級與聯動處置流程,緩解安全團隊人力不足的壓力,使事件從發現到遏制的時間大幅縮短。\n\n三、典型的安全監控服務架構與運作機制\n\n一套完整的安全系統監控服務通常包含以下層次:\n- 數據采集層:通過代理、探針、API接口等方式,采集網絡流量(NetFlow)、系統日志、安全設備告警、應用性能指標等多源數據。\n- 分析處理層:利用規則引擎、關聯分析、用戶行為分析(UEBA)等技術,對海量數據進行清洗、歸一化與威脅檢測,模式識別。\n- 告警與響應層:根據預設策略產生分級告警,并通過短信、郵件、工單系統通知責任人。對于高危事件,可聯動防火墻、終端檢測響應(EDR)等設備進行自動化阻斷。\n- 服務管理層的:安全監控服務中心(SOC)專家團隊提供持續值守、事件研判、定期報告與優化建議,形成“監控-分析-響應-改進”的閉環。\n\n四、關鍵能力支撐\n\n為實現高效監控,安全系統監控服務需依托以下能力:\n- 可視化與儀表盤:綜合態勢大屏與自定義報表,直觀呈現安全狀態與關鍵指標。\n- 威脅情報集成:接入外部威脅情報源,提升對已知惡意IP、域名、漏洞的識別精準度。\n- 自動化與編排:利用SOAR(安全編排自動化與響應)工具,兼顧了效率與精準度,減少重復性人工操作,降低誤報研判耗時。\n- 定制化策略:依據業務特點定義監控閾值、告警規則與白名單,避免告警疲勞。\n\n五、挑戰與未來趨勢\n\n面對日益復雜的高級持續性威脅(APT)和云原生環境,安全系統監控服務本身也在演進:\n- 云原生與混合環境監控:監控范圍從傳統數據中心延伸至公有云、容器與Kubernetes環境,并提供對API接口與微服務的細粒度可觀測性。\n- AI與機器學習深化:利用AI模型實現低誤報的異常檢測與未知威脅發現,提升分析效率。\n- 服務化與托管式監控:中小組織更傾向于采用MSS(托管安全服務),通過訂閱方式獲得專業的7×24值守與分析能力,降低自建成本與人才壓力。\n- 隱私保護與數據安全:在國際數據保護法規趨嚴的背景下,監控數據的采集、存儲與訪問將更注重合法性、最小化與脫敏處理。\n\n\n\n安全系統監控服務是組織安全體系從“被動事件響應”邁向“主動風險管理”的重要引擎。無論組織規模大小,構建適宜的監控服務體系、選擇合適的內部團隊與外部服務伙伴,不僅能及時發現迫在眉睫的威脅,更為數字化轉型鋪就了一條更具韌性的安全之路。審視自身系統基礎設施與業務特性后選擇監控項目與方案正在演變為必*需的能力而非選項。將安全監控上升為IT治理的一項長效機制時,組織才能真正讓運轉數據幫我們發現我們看不見的問題。實現從成本中心向業務賦能轉換就會成為整個安全體系最長遠的中臺組件賦能層面首要構件。
如若轉載,請注明出處:http://www.mahayu.cn/product/37.html
更新時間:2026-11-09 19:22:58